
ANY.RUN Threat Intelligence Complete - годовая подписка

ANY.RUN Threat Intelligence Complete — максимальный тариф платформы ANY.RUN для обнаружения, исследования и мониторинга киберугроз. Решение объединяет полный доступ к TI Lookup, TI YARA Search, TI Reports и TI Feeds, предоставляя SOC-командам инструменты для ручного расследования и автоматического получения актуальных индикаторов компрометации.
Тариф предназначен для крупных компаний, SOC-центров, CERT- и CSIRT-команд, MSSP-провайдеров и организаций, которым необходим полный цикл работы с данными Threat Intelligence.
Ключевые возможности
TI Lookup
TI Lookup позволяет искать информацию об угрозах по различным параметрам:
- IP-адресам;
- доменам и URL;
- хеш-суммам файлов;
- семействам вредоносного ПО;
- техникам MITRE ATT&CK;
- правилам и сигнатурам обнаружения;
- сетевым индикаторам;
- другим признакам вредоносной активности.
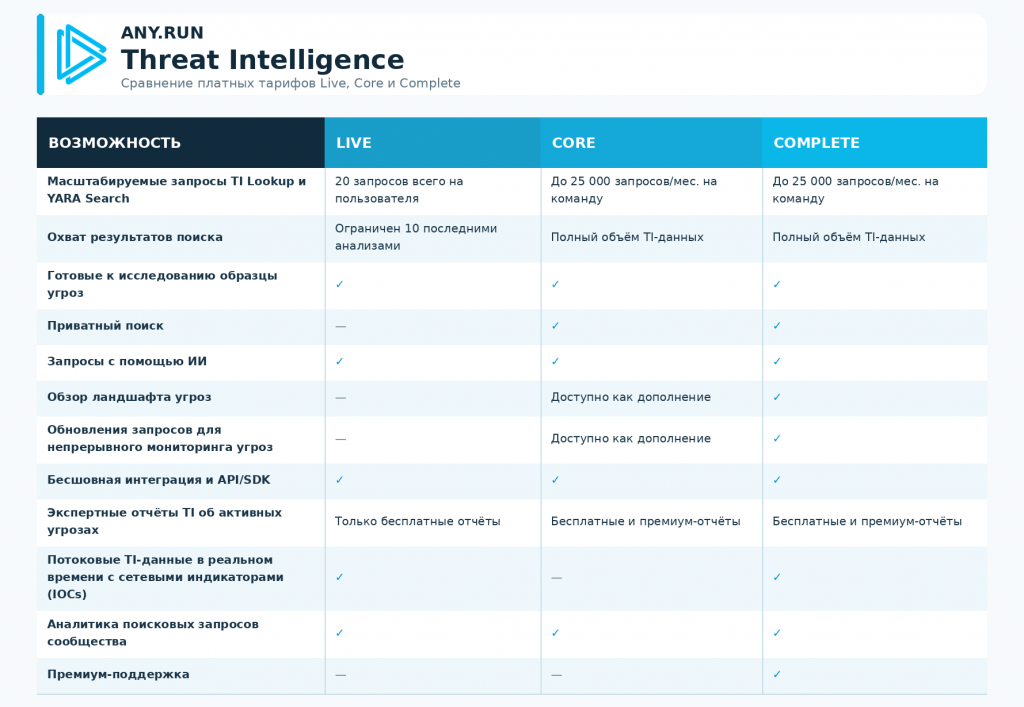
Complete предоставляет доступ к полному набору данных ANY.RUN без ограничения результатов десятью последними исследованиями.
Обогащение индикаторов
Для найденных индикаторов можно получить дополнительный контекст:
- историю обнаружений;
- связанные файлы и сетевые адреса;
- сведения о вредоносных программах;
- используемые тактики и техники;
- результаты анализа файлов и ссылок;
- связи с другими угрозами;
- данные об инфраструктуре злоумышленников.
Это помогает оценивать опасность событий, определять масштаб атаки и быстрее принимать решения о реагировании.
Поиск с помощью YARA
TI YARA Search позволяет применять собственные YARA-правила для поиска вредоносных образцов в базе ANY.RUN. Инструмент помогает:
- находить варианты известных вредоносных программ;
- выявлять файлы с заданными признаками;
- исследовать новые кампании;
- проверять гипотезы аналитиков;
- отслеживать изменения вредоносного кода;
- обнаруживать связанные образцы.
Актуальные потоки TI Feeds
TI Feeds передаёт проверенные индикаторы, полученные в ходе исследования реальных вредоносных программ и фишинговых атак:
- вредоносные IP-адреса;
- домены;
- URL;
- адреса управляющих серверов;
- другие сетевые индикаторы компрометации.
Данные регулярно обновляются и проходят фильтрацию, что помогает снизить количество ложных срабатываний и своевременно блокировать новую вредоносную инфраструктуру.
Аналитические отчёты
Complete предоставляет доступ к бесплатным и премиальным отчётам ANY.RUN об активных угрозах. Они могут содержать:
- описание вредоносных кампаний;
- техники и этапы атак;
- индикаторы компрометации;
- сведения об инфраструктуре злоумышленников;
- рекомендации по обнаружению и реагированию;
- данные для настройки защитных систем.
Контекст и результаты исследований
Найденные индикаторы связаны с результатами анализа в ANY.RUN. Специалист может изучить дерево процессов, сетевые соединения, действия вредоносной программы, изменения системы, снимки экрана и сопоставление с MITRE ATT&CK.
При наличии соответствующих прав доступны образцы для дополнительного исследования.
API и интеграция
Платформа поддерживает API, SDK и STIX/TAXII, что позволяет интегрировать Threat Intelligence с:
- SIEM;
- SOAR;
- TIP;
- XDR и EDR;
- IDS и IPS;
- межсетевыми экранами;
- внутренними системами анализа.
Через интеграции можно автоматически проверять индикаторы, обогащать предупреждения, получать TI Feeds и передавать данные для обнаружения и блокировки угроз.
Квоты запросов
Тариф предусматривает до 25 000 запросов TI Lookup и YARA Search в месяц на команду. Точный объём определяется условиями подписки и может масштабироваться с учётом потребностей организации.
Дополнительные возможности непрерывного мониторинга поисковых запросов и расширенного обзора ландшафта угроз могут подключаться отдельно.
Отличия Complete от Live и Core
Live предоставляет полный доступ к TI Feeds, но ограничивает использование TI Lookup, YARA Search и аналитических отчётов.
Core предоставляет полный доступ к TI Lookup, YARA Search и TI Reports, но не включает потоки TI Feeds.
Complete объединяет возможности обоих тарифов и предоставляет полный доступ ко всем четырём модулям ANY.RUN Threat Intelligence.
Для кого предназначено решение
ANY.RUN Threat Intelligence Complete подходит:
- крупным корпоративным SOC-центрам;
- CERT- и CSIRT-командам;
- специалистам Threat Intelligence;
- командам реагирования на инциденты;
- специалистам Threat Hunting;
- MSSP- и MDR-провайдерам;
- инженерам SIEM и Detection Engineering;
- организациям с повышенными требованиями к мониторингу угроз.
Лицензирование
ANY.RUN Threat Intelligence Complete предоставляется по годовой подписке. Стоимость рассчитывается индивидуально и зависит от количества пользователей, необходимой квоты запросов, способов интеграции и дополнительных возможностей.
Тариф включает полный доступ к TI Lookup, TI YARA Search, TI Reports и TI Feeds, а также интеграцию через API, SDK и STIX/TAXII.
ANY.RUN Threat Intelligence Complete помогает объединить поиск, расследование и непрерывный мониторинг угроз, ускорить реагирование на инциденты и автоматизировать защиту корпоративной инфраструктуры.
Технические характеристики
|
Срок лицензии
|
1 год |
