
ANY.RUN Interactive Sandbox Enterprise Suite - годовая подписка

ANY.RUN Interactive Sandbox Enterprise Suite - корпоративная платформа для безопасного исследования вредоносных программ, фишинга и других киберугроз. Подозрительный объект запускается в изолированной виртуальной среде - «песочнице», поэтому он не может заразить рабочий компьютер или корпоративную сеть.
Решение предназначено для SOC-центров, служб информационной безопасности, команд реагирования на инциденты, MSSP-провайдеров и крупных организаций. Оно помогает быстрее проверять файлы и ссылки, выявлять признаки атаки и получать данные для блокировки угроз.
Ключевые возможности
Интерактивный анализ
ANY.RUN позволяет исследовать:
- исполняемые и офисные файлы;
- архивы и скрипты;
- подозрительные ссылки;
- фишинговые сайты;
- вложения электронной почты;
- QR-коды;
- загрузчики и неизвестные образцы вредоносного ПО.
Аналитик может управлять виртуальной системой во время исследования: открывать файлы, переходить по ссылкам, вводить данные, нажимать кнопки и перезагружать операционную систему. Это помогает обнаруживать угрозы, которые активируются только после действий пользователя.
Наблюдение за поведением угрозы
Платформа в реальном времени показывает:
- запуск и завершение процессов;
- изменения файлов и системных настроек;
- обращения к реестру;
- сетевые соединения;
- DNS-, HTTP- и HTTPS-запросы;
- загружаемые компоненты;
- индикаторы компрометации;
- подозрительные и вредоносные действия.
Дерево процессов и граф поведения позволяют проследить последовательность заражения и определить затронутые компоненты системы.
Виртуальные среды
Enterprise предоставляет расширенный набор операционных систем, включая Windows 7, 10 и 11, Windows Server 2025, Ubuntu, Debian, Android и macOS Sequoia.
Можно выбирать язык и региональные параметры, использовать готовые наборы программ, направлять трафик через TOR или резидентский прокси, подключать OpenVPN и загружать дополнительные файлы во время активного анализа. Доступность macOS и объём её использования определяются отдельной квотой.
Анализ сетевой активности
ANY.RUN перехватывает сетевой трафик и помогает выявлять управляющие серверы злоумышленников, вредоносные домены и IP-адреса, загрузку дополнительных компонентов и попытки передачи данных.
Доступны расшифровка HTTPS-трафика через MITM Proxy, выгрузка PCAP и просмотр содержимого правил IDS.
Отчёты и индикаторы компрометации
После завершения исследования система формирует отчёт, содержащий:
- оценку опасности объекта;
- дерево процессов;
- сетевую активность;
- индикаторы компрометации;
- конфигурацию вредоносного ПО;
- сопоставление техник с MITRE ATT&CK;
- ИИ-сводку;
- рекомендации по защитным действиям.
Результаты можно экспортировать в JSON, MISP и HTML, а затем использовать в SIEM, SOAR и других средствах информационной безопасности.
API и автоматизация
REST API позволяет встроить ANY.RUN в корпоративные процессы. Через него можно отправлять файлы и ссылки на проверку, получать результаты, извлекать индикаторы компрометации и обращаться к общей истории исследований.
Enterprise включает от 1 500 API-запросов в месяц на команду. Точный объём определяется условиями подписки.
Командная работа и конфиденциальность
Корпоративная редакция предоставляет:
- единое рабочее пространство;
- управление участниками и лицензиями;
- общую историю исследований;
- аналитику использования сервиса;
- ролевое разграничение доступа;
- настройки командной конфиденциальности;
- единый вход SSO;
- брендированные отчёты;
- премиальную техническую поддержку.
Исследования можно выполнять в приватном режиме. Загруженные файлы, ссылки и результаты таких проверок не публикуются для других пользователей ANY.RUN.
TI Lookup и YARA Premium
В тариф включён ограниченный доступ к TI Lookup и YARA Premium - до 50 запросов в месяц на команду. Эти инструменты позволяют искать связанные домены, IP-адреса, URL, хеш-суммы и вредоносные образцы, а также выполнять поиск по базе исследований с помощью YARA-правил.
Полноценный сервис TI Feeds в подписку Interactive Sandbox Enterprise не входит и приобретается отдельно.
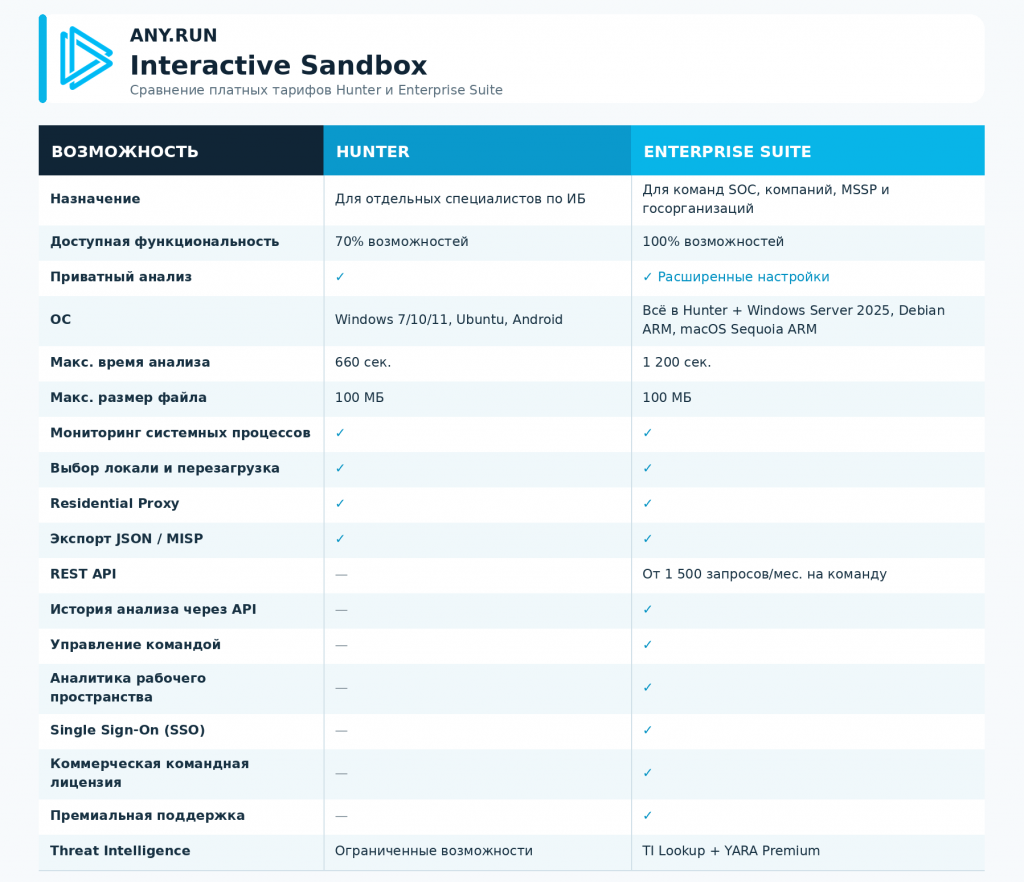
Отличия Enterprise от Hunter
Enterprise включает все возможности Hunter и дополнительно предоставляет:
- полный набор функций платформы;
- командное управление;
- расширенные настройки конфиденциальности;
- SSO;
- REST API с корпоративной квотой;
- доступ к общей истории через API;
- брендированные отчёты;
- дополнительные операционные системы;
- ограниченный доступ к TI Lookup и YARA Premium;
- премиальную поддержку.
Продолжительность одной виртуальной сессии может достигать 1 200 секунд, а максимальный размер загружаемого файла составляет 100 МБ. Количество приватных исследований может быть неограниченным или устанавливаться условиями выбранной квоты.
Лицензирование
ANY.RUN Interactive Sandbox Enterprise предоставляется по годовой подписке. Каждому аналитику требуется отдельная именная лицензия и собственная учётная запись; совместное использование одного аккаунта несколькими сотрудниками не допускается.
Стоимость рассчитывается индивидуально и зависит от количества пользователей, квот, состава функций и условий поддержки. Для крупных команд предусмотрено объёмное лицензирование, а для многолетних подписок могут действовать специальные условия.
ANY.RUN Interactive Sandbox Enterprise Suite помогает безопасно проверять подозрительные объекты, сокращать время расследования инцидентов и получать наглядные данные для обнаружения и блокировки киберугроз.
Технические характеристики
|
Срок лицензии
|
1 год |
