Будьте всегда в курсе!
Узнавайте о скидках и акциях первым

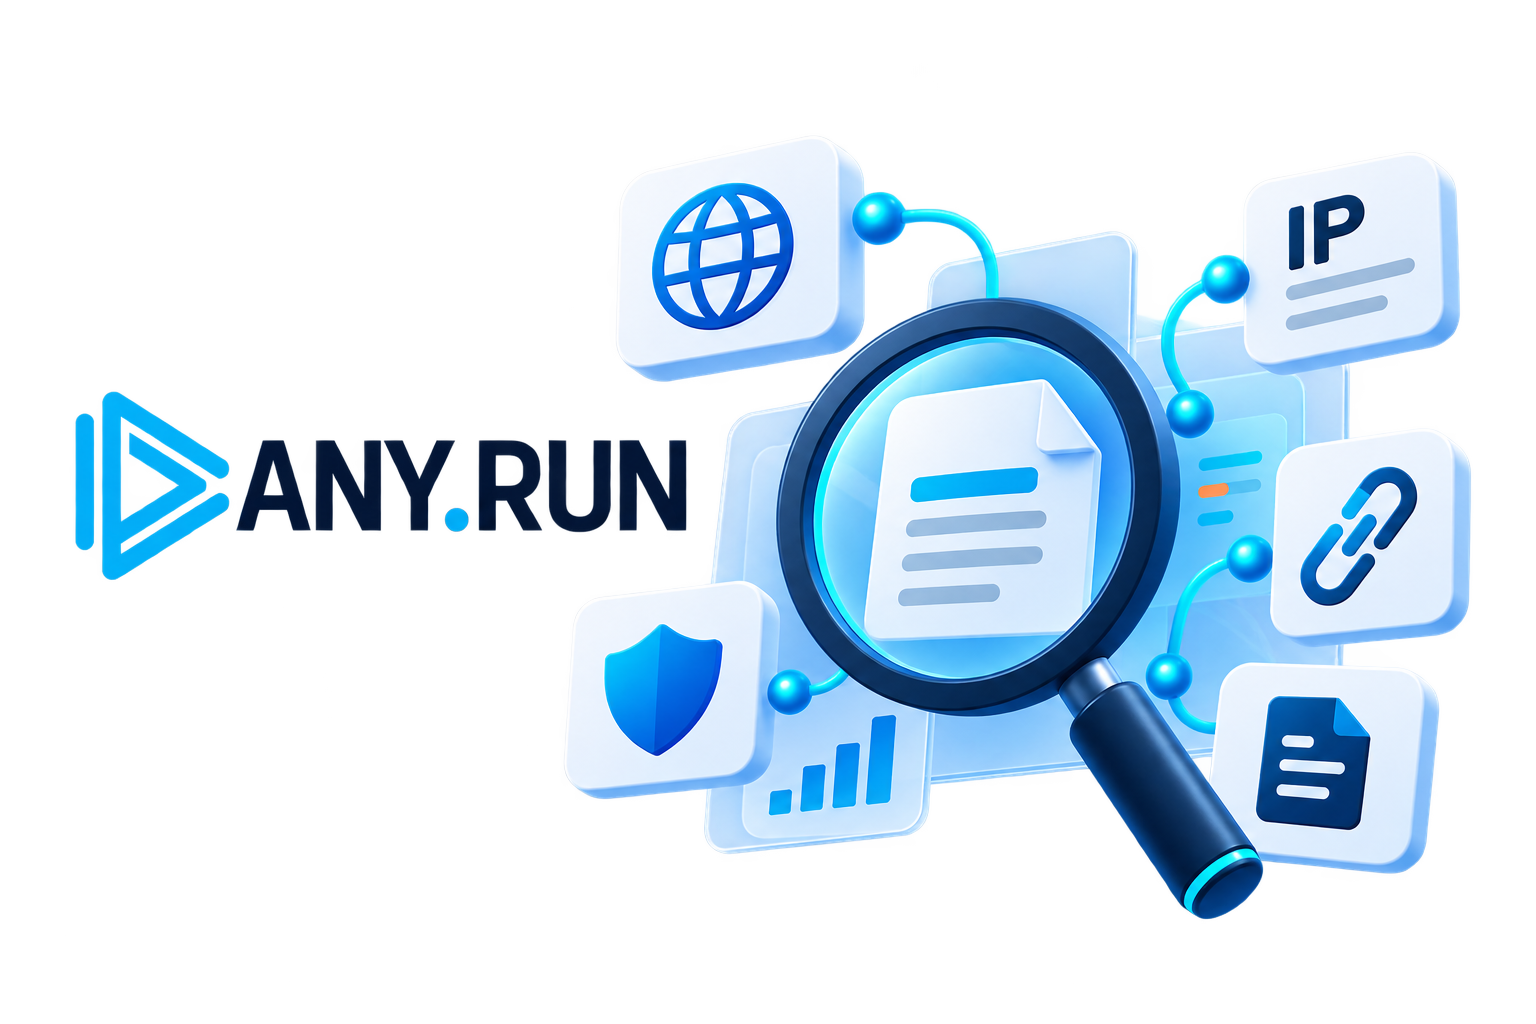
При расследовании киберинцидента обнаружить подозрительный файл или IP-адрес - только начало. Дальше специалисту нужно выяснить, с какими доменами и адресами он связан, проверить инфраструктуру атаки и решить, что блокировать. В последних обновлениях ANY.RUN этот процесс упростили: Threat Intelligence теперь лучше показывает связи между индикаторами, а новые интеграции позволяют использовать результаты анализа непосредственно в инструментах, где уже работает команда безопасности
Представим обычную ситуацию: система безопасности обнаружила подозрительное соединение с неизвестным IP-адресом.
Сам по себе адрес мало о чём говорит. Аналитику необходимо проверить связанные домены и URL, посмотреть, встречались ли они в других атаках, определить характер активности и понять, какие ещё элементы инфраструктуры могут представлять угрозу.
Раньше значительная часть этой работы могла сводиться к последовательным поискам и сопоставлению результатов. В августовском обновлении ANY.RUN Threat Intelligence Lookup появился новый блок Connections, который собирает связанные объекты в рамках одного расследования.
Теперь от найденного IP можно быстрее перейти к связанным доменам и URL и проследить связи между ними. При этом известные безопасные данные по умолчанию скрываются, чтобы не перегружать результаты лишней информацией.
Изменился и следующий этап работы. Отфильтрованные данные из Threat Intelligence Lookup можно экспортировать в JSON и использовать для дальнейшего поиска угроз, проверки информации в SIEM и NDR, обновления правил обнаружения или блокировки подозрительной инфраструктуры.
Получается более короткая цепочка:
обнаружили подозрительный объект → нашли связанные индикаторы → оценили контекст → передали данные в системы защиты.
Вместо отдельных проверок специалист постепенно получает связанное расследование, в котором проще понять не только что обнаружено, но и с чем это связано.
Ещё одно направление развития - интеграции. 16 сентября 2026 года ANY.RUN представила интеграцию с SentinelOne. Она объединяет данные Threat Intelligence и возможности Interactive Sandbox ANY.RUN с рабочей средой SentinelOne.
Для команды безопасности это означает меньше переключений между разными консолями. Вместо ручной передачи файлов и информации между системами аналитик может получать дополнительный контекст и использовать возможности песочницы непосредственно в привычном процессе расследования.
Это продолжает более общий подход ANY.RUN: Threat Intelligence должна не существовать отдельно, а передавать данные в инструменты, которые компания уже использует для мониторинга, обнаружения и реагирования на угрозы.
Чем мы можем помочь?
Если вам нужна консультация по ANY.RUN, подбор продукта или поставка программного обеспечения для бизнеса, специалисты "Легасофт" помогут выбрать подходящий вариант и ответят на вопросы по приобретению и сопровождению.
Мне нужна консультацияПомимо изменений в самом процессе расследования, ANY.RUN продолжает обновлять механизмы обнаружения. В августовский пакет вошли 81 новая поведенческая сигнатура, 16 правил YARA и 559 правил Suricata - всего более 650 обновлений покрытия угроз. Они охватывают анализ файлов, поведение вредоносного ПО и сетевую активность на Windows, Linux, macOS и Android.
В результате развитие ANY.RUN идёт не только в сторону увеличения количества данных об угрозах. Не менее важная задача - сократить путь от первого подозрительного индикатора до решения: что произошло, какие объекты с этим связаны и какие действия нужно предпринять.
Именно поэтому современные Threat Intelligence-платформы всё больше становятся частью ежедневной работы команды безопасности, а не отдельным инструментом, к которому обращаются только для дополнительной проверки.
Инструменты ANY.RUN для анализа подозрительных файлов и ссылок, расследования киберинцидентов и получения актуальных данных об угрозах.
 Операционные системы
 Серверные системы и приложения
 Резервное копирование
 Офисные программы
 Виртуализация
 Безопасность
 Сетевые утилиты
 Удаленное администрирование
 САПР
 Графика и дизайн
 Геоинформационные системы
 Архиваторы
 Словари и переводчики
 Программирование
 Инструменты для видео и визуализации
 Аудио и звук
 Управление проектами и задачами
 ИИ-инструменты