Будьте всегда в курсе!
Узнавайте о скидках и акциях первым

Интернет-магазины, личные кабинеты и корпоративные порталы ежедневно обрабатывают большие объёмы данных. Разбираем, почему компании всё чаще проверяют безопасность веб-приложений ещё до запуска и как современные инструменты помогают выявлять уязвимости до того, как ими воспользуются злоумышленники.
Современный бизнес всё активнее переносит процессы в цифровую среду. Интернет-магазины, личные кабинеты клиентов, корпоративные порталы, мобильные приложения и внутренние сервисы стали неотъемлемой частью работы многих компаний. При этом любая ошибка в безопасности веб-приложения может привести не только к техническим проблемам, но и к финансовым потерям, утечке данных и репутационным рискам.
Именно поэтому всё больше организаций начинают уделять внимание безопасности приложений ещё на этапе разработки и тестирования, а не после их запуска.
Количество кибератак на веб-приложения продолжает расти. Злоумышленники всё чаще пытаются получить доступ к персональным данным клиентов, учётным записям сотрудников, финансовой информации и внутренним системам компаний.
При этом многие уязвимости возникают из-за обычных ошибок разработки: недостаточной проверки данных, некорректной настройки прав доступа или неправильной обработки пользовательских запросов.
Например, ошибка в форме авторизации может позволить злоумышленнику получить доступ к чужому аккаунту, а неправильно настроенный API - открыть доступ к внутренним данным компании. Для интернет-магазина это может означать утечку клиентской базы и потерю доверия покупателей, а для производственного предприятия - нарушение внутренних бизнес-процессов и простой сервисов.
Раньше многие компании проводили аудит безопасности только после завершения разработки. Однако устранение проблем на этом этапе часто требует дополнительных затрат времени и ресурсов.
Если уязвимость обнаруживается уже после публикации приложения, исправление может потребовать изменения архитектуры системы, доработки программного кода и повторного тестирования.
Кроме того, некоторые ошибки могут быть обнаружены злоумышленниками раньше, чем самой компанией.
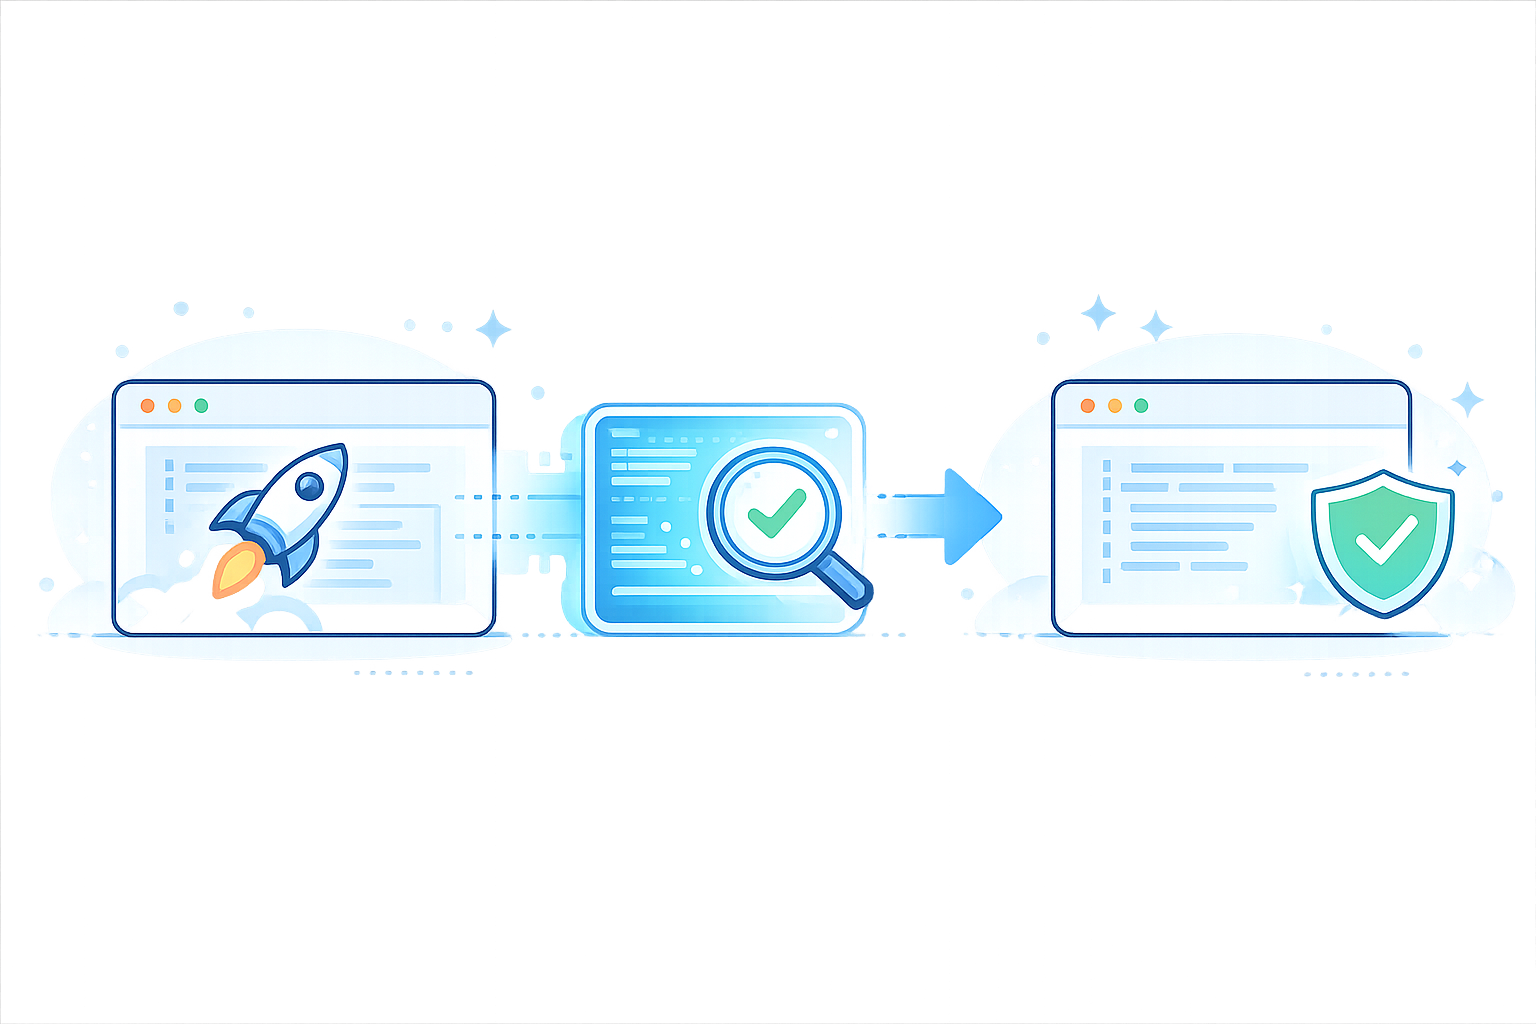
Поэтому всё больше организаций переходят к принципу Security by Design, при котором вопросы безопасности учитываются с первых этапов разработки и регулярно проверяются на протяжении всего жизненного цикла приложения.
Современные решения для тестирования безопасности позволяют обнаруживать широкий спектр проблем, среди которых:
Например, при запуске нового интернет-магазина тестирование может выявить возможность просмотра чужих заказов или изменения данных пользователя без соответствующих прав доступа. В корпоративном портале аудит безопасности способен обнаружить неправильные настройки API, через которые потенциально могут быть доступны внутренние документы компании.
Для тестирования безопасности всё чаще используются специализированные инструменты, такие как Burp Suite Professional от PortSwigger.
Подобные решения помогают автоматизировать поиск уязвимостей, анализировать взаимодействие приложения с пользователями и выявлять потенциальные риски ещё до ввода системы в эксплуатацию.
Инструменты тестирования применяются как при разработке новых проектов, так и при регулярном аудите уже работающих веб-сервисов, позволяя компаниям поддерживать высокий уровень безопасности и своевременно устранять обнаруженные проблемы.
Чем мы можем помочь?
Если вам нужна консультация по Burp Suite, подбор продукта или поставка программного обеспечения для бизнеса, специалисты "Легасофт" помогут выбрать подходящий вариант и ответят на вопросы по приобретению и сопровождению.
Мне нужна консультацияПроактивный подход к безопасности помогает значительно снизить риски и избежать дорогостоящих инцидентов в будущем.
Для бизнеса это означает не только снижение технических рисков, но и защиту репутации компании, которая сегодня напрямую зависит от надёжности цифровых сервисов.
По мере роста цифровизации безопасность веб-приложений становится важной частью стратегии развития бизнеса. Компании всё чаще понимают, что устранение уязвимостей после запуска обходится значительно дороже, чем их своевременное обнаружение на этапе разработки.
Именно поэтому тестирование безопасности постепенно становится обязательным этапом создания современных веб-приложений, помогая организациям защищать данные, поддерживать доверие клиентов и обеспечивать стабильную работу своих цифровых сервисов.
Выберите подходящий вариант подписки Burp Suite Professional для тестирования безопасности веб-приложений.
 Операционные системы
 Серверные системы и приложения
 Резервное копирование
 Офисные программы
 Виртуализация
 Безопасность
 Сетевые утилиты
 Удаленное администрирование
 САПР
 Графика и дизайн
 Геоинформационные системы
 Архиваторы
 Словари и переводчики
 Программирование
 Инструменты для видео и визуализации
 Аудио и звук
 Управление проектами и задачами
 ИИ-инструменты